Cybersecurity · Prevenzione e protezione

Prevenzione e protezione informatica per le aziende di Piacenza

La prevenzione e protezione informatica è il primo livello della cybersecurity: blocca accessi non autorizzati e malware, limita il rischio di credenziali rubate e riduce gli errori umani. J.M. Consulting progetta e gestisce firewall, antivirus, EDR, autenticazione multifattore e formazione del personale per le imprese di Piacenza e delle province di Pavia, Lodi, Cremona e Parma.

  • Firewall, antivirus ed EDR
  • Autenticazione multifattore
  • Formazione anti-phishing

Cos’è e perché serve

Cos’è la prevenzione e protezione informatica

Molti attacchi partono da un’email ingannevole, da una password rubata o da un computer non aggiornato. Per questo un solo strumento non basta: serve una difesa a più livelli, in cui ogni barriera copre i punti deboli dell’altra.

Inoltre, queste misure sono tra quelle richieste dalla direttiva NIS2 e raccomandate dall’Agenzia per la Cybersicurezza Nazionale. Investire nella prevenzione, quindi, protegge dati e continuità del lavoro e prepara l’azienda agli obblighi futuri.
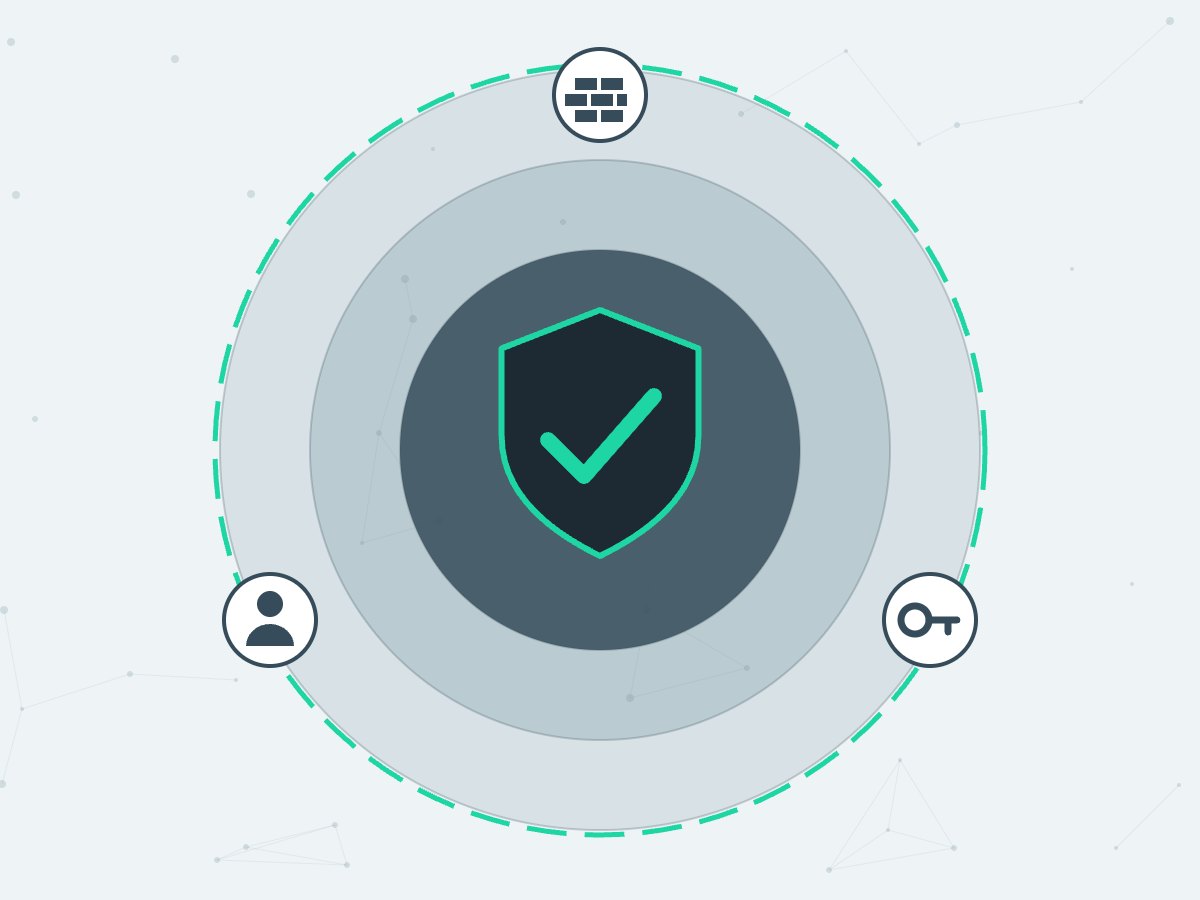
I tre livelli di prevenzione e protezione informatica: rete, accessi e persone

Il nostro approccio

I tre livelli della protezione informatica aziendale

Ogni livello risponde a una minaccia precisa. Insieme formano una difesa coerente, semplice da gestire e proporzionata alle dimensioni dell’azienda.
0
livelli di difesa integrati
0
fasi nel nostro metodo di lavoro
0
province servite in Emilia e Lombardia
Firewall, antivirus ed EDR bloccano gli accessi non autorizzati e i malware

Livello 1 · Rete e dispositivi

Firewall, antivirus ed EDR: stop ad accessi non autorizzati e malware

Il firewall controlla il traffico tra la rete aziendale e internet e lascia passare solo ciò che è autorizzato. L’antivirus blocca le minacce conosciute su server e computer. L’EDR (Endpoint Detection and Response), invece, osserva il comportamento dei dispositivi e riconosce attività sospette anche quando il malware è nuovo.

  • Analisi della rete e configurazione del firewall con regole su misura
  • Separazione delle reti: uffici, produzione, ospiti e dispositivi connessi
  • Antivirus ed EDR gestiti da un’unica console centrale
  • Aggiornamenti e patch dei sistemi con controllo a distanza (N-able)
  • Monitoraggio continuo e intervento rapido dei nostri tecnici

Antivirus o EDR: che differenza c’è?

Livello 2 · Identità e accessi

Controllo degli accessi e autenticazione multifattore (MFA)

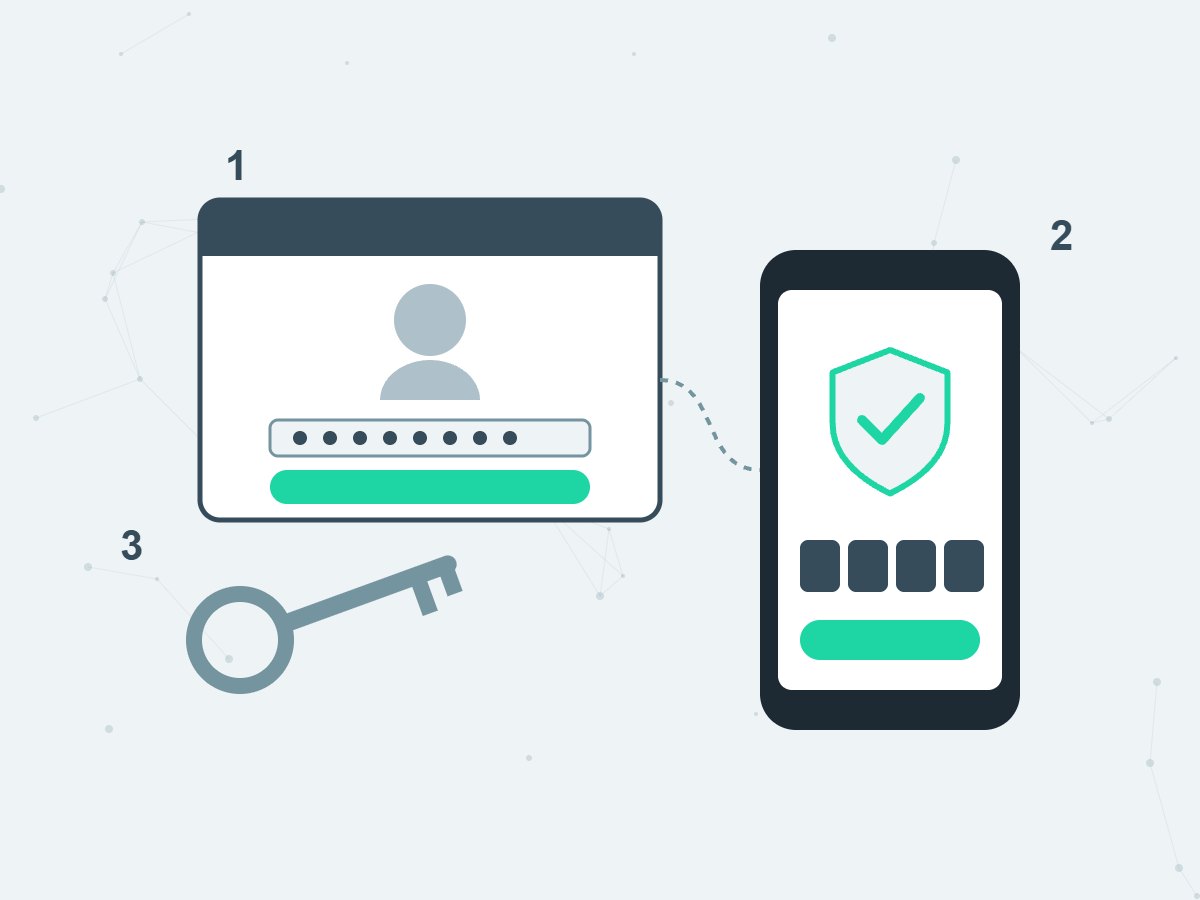
Una password rubata con il phishing o finita in un elenco pubblicato online è una delle vie d’ingresso più comuni. L’autenticazione multifattore aggiunge una seconda verifica, per esempio una notifica sullo smartphone. Così, anche se qualcuno conosce la password, non riesce a entrare.

  • Mappatura di utenti, ruoli e permessi su cartelle e applicazioni
  • Principio del minimo privilegio: ciascuno accede solo a ciò che gli serve
  • Attivazione della MFA su email, Microsoft 365, VPN e accessi da remoto
  • Regole per le password e chiusura tempestiva degli account non più usati
  • Accesso remoto sicuro per lo smart working e le trasferte

Perché attivare la MFA?

Con la MFA la sola password non basta più: serve anche un secondo fattore che possiede soltanto l'utente. È una misura semplice che riduce molto il rischio di credenziali compromesse.
Controllo degli accessi e autenticazione multifattore MFA con smartphone
Formazione e consapevolezza del personale contro gli attacchi di phishing

Livello 3 · Persone

Formazione e consapevolezza del personale contro il phishing

La tecnologia da sola non basta: un clic sbagliato può aggirare anche la difesa migliore. Per questo formiamo le persone sulla sicurezza, perché la prevenzione parte da loro. Usiamo esempi reali, linguaggio semplice e verifiche pratiche.

  • Sessioni di formazione in aula o online, con casi concreti
  • Campagne di phishing simulato per misurare i progressi
  • Regole chiare per email, password, dispositivi e lavoro da remoto
  • Aggiornamenti periodici sulle nuove truffe informatiche
  • Report per la direzione sul livello di consapevolezza raggiunto

Cos'è il phishing?

Passa il mouse o tocca per scoprirlo

Il phishing

È una truffa via email, SMS o telefono che imita un mittente affidabile, come una banca, un fornitore o un collega, per rubare password, dati o denaro.

Il metodo J.M. Consulting

Come lavoriamo: dalla verifica al monitoraggio continuo

Lavoriamo in modo proattivo, senza aspettare il guasto. Ogni progetto parte da un’analisi iniziale e cresce con l’azienda.

01

Verifica iniziale

Analizziamo rete, dispositivi, accessi e abitudini per capire dove l’azienda è esposta.

02

Piano di protezione

Definiamo priorità chiare e soluzioni su misura, proporzionate a rischi e budget.

03

Attivazione

Installiamo e configuriamo firewall, EDR e MFA con il minimo impatto sul lavoro.

04

Controllo e formazione

Monitoriamo i sistemi, li aggiorniamo e formiamo il personale con continuità.

Dove operiamo

Protezione informatica a Piacenza, Pavia, Lodi, Cremona e Parma

Abbiamo la sede operativa a Gossolengo, alle porte di Piacenza. Da qui seguiamo piccole e medie imprese, studi professionali e aziende familiari delle province vicine, con tecnici che conoscono il territorio e possono intervenire anche in sede. La prevenzione e protezione informatica fa parte dei nostri servizi di IT Service e del percorso di cybersecurity che proponiamo ai clienti.

  • Piacenza (sede)
  • Provincia di Pavia
  • Provincia di Lodi
  • Provincia di Cremona
  • Provincia di Parma

FAQ

Domande frequenti sulla prevenzione e protezione informatica

È l’insieme di strumenti e comportamenti che impediscono agli attacchi di entrare in azienda o ne riducono i danni: firewall, antivirus ed EDR, controllo degli accessi con autenticazione multifattore e formazione del personale.
No. L’antivirus blocca le minacce note, ma non ferma una password rubata o un clic su un’email di phishing. Serve una difesa a più livelli che unisca firewall, EDR, MFA e formazione.
È una protezione per computer e server che analizza il loro comportamento in tempo reale. Individua attività sospette, anche di malware mai visti prima, e permette di isolare subito il dispositivo colpito.
Di poco. Di solito basta confermare l’accesso con una notifica sullo smartphone, e sui dispositivi aziendali riconosciuti la richiesta può essere meno frequente. In cambio, una password rubata da sola non basta più per entrare.
Consigliamo una formazione all’ingresso di ogni nuovo collaboratore, un aggiornamento almeno annuale e campagne di phishing simulato durante l’anno, perché le truffe cambiano di continuo.
Sì. Autenticazione multifattore, gestione degli accessi, protezione dei sistemi e formazione del personale rientrano tra le misure di sicurezza previste dalla direttiva NIS2. Possiamo verificare insieme se la NIS2 riguarda la tua azienda.
Sì. Oltre alla provincia di Piacenza seguiamo aziende nelle province di Pavia, Lodi, Cremona e Parma, con assistenza a distanza e interventi in sede.

Consulenza

Richiedi una consulenza sulla protezione informatica

Raccontaci com’è organizzata la tua azienda: ti proponiamo una verifica iniziale e le priorità da cui partire per proteggere dati, accessi e persone.

CAPTCHA image

Questo ci aiuta a prevenire lo spam, grazie.

Acconsento al trattamento dei dati personali Articolo 13 del Regolamento UE 2016/679. Per maggiori informazioni fare riferimento a Privacy Policy.